
Neuigkeiten Timeline
Zuversicht als Haltung ermöglicht Handlungsspielräume
Podcast: 3333: Dieses außergewöhnliche Jubiläum will ich mit dir feiern!
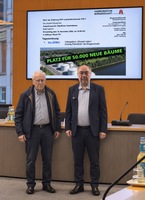
Hamburg: Volkspetition Elbwald retten im Rathaus verhandelt
StoF! unterstützt IT B2B-Unternehmen beim Aufbau ihrer Sales-Pipeline
Kunst für den Artenschutz: Vollack übergibt im Zoo Karlsruhe 100 kleine Papageienfiguren an Sammlerinnen und Sammler
Box-Weltmeister Anthony Joshua wird globaler Markenbotschafter von CMC Markets
Familienbesuch ohne Gästezimmer: STAY. Apartments bietet Zimmer auf Zeit in Heidenheim
Die Königsdisziplin des Reisens: CONSUL Weltreisen startet zum 32. Privatjet-Kreuzflug – dieses Mal wieder rund um die Welt
Cloud-Sicherheit endet nicht beim Provider
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH
Cloud-Dienste haben den IT-Betrieb grundlegend verändert. Unternehmen müssen keine eigene Hardware mehr beschaffen. Updates, Verfügbarkeit und Skalierung liegen weitgehend beim Anbieter. Das ist bequem. Es ist aber kein Freibrief.
Ein Cloud-Provider schützt seine Plattform. Er kann jedoch nicht entscheiden, welche Nachricht vertraulich ist. Er kennt nicht jeden Geschäftsprozess. Und er weiß nicht, ob ein Empfänger sensible Informationen erhalten darf. Diese Entscheidungen bleiben Aufgabe des Unternehmens.
Der Provider schützt die Plattform, nicht den Geschäftsprozess
Die Rechenzentren großer Cloud-Anbieter verfügen meist über ein hohes Sicherheitsniveau. Das allein macht die Kommunikation jedoch nicht automatisch sicher. Viele Sicherheitsvorfälle entstehen nicht durch einen Angriff auf das Rechenzentrum. Sie entstehen durch kompromittierte Konten, falsche Berechtigungen oder Fehlkonfigurationen.
Der Provider kann technische Funktionen bereitstellen. Das Unternehmen muss sie jedoch passend konfigurieren und kontrollieren. Hierzu gehören klare Rollen, sichere Anmeldeverfahren und begrenzte Zugriffsrechte. Auch Protokollierung und regelmäßige Prüfungen sind nötig. Ohne diese Maßnahmen bleibt selbst eine leistungsfähige Cloud-Umgebung angreifbar.
E-Mail ist mehr als ein Postfach
Bei der Absicherung von Cloud-Diensten konzentrieren sich viele Verantwortliche auf Benutzerkonten und gespeicherte Daten. Dabei wird ein wichtiger Bereich oft übersehen: der Weg der Informationen aus dem Unternehmen heraus. E-Mails verbinden interne Systeme mit Kunden, Lieferanten, Behörden und Partnern. Sobald eine Nachricht das eigene System verlässt, beginnt ein neuer Datenfluss.
Transportverschlüsselung schützt dabei nur einzelne Übertragungswege. Sie garantiert nicht, dass eine Nachricht bis zum vorgesehenen Empfänger vertraulich bleibt. Gerade sensible Inhalte brauchen deshalb einen weitergehenden Schutz – und zwar in drei Dimensionen: Vertraulichkeit, damit nur der richtige Empfänger eine Nachricht lesen kann; Empfängerauthentifizierung, damit dieser Empfänger auch eindeutig erkannt wird; und Authentizität, damit die Echtheit des Absenders überprüfbar bleibt. Diese Regeln kann kein Cloud-Anbieter pauschal vorgeben.
Cloud und Zusatzschutz sind kein Widerspruch
Die Cloud muss nicht weniger sicher sein als eine lokale Infrastruktur. Oft bietet sie sogar bessere Voraussetzungen für einen stabilen Betrieb. Wichtig ist dabei jedoch, wie Unternehmen die vorhandenen Dienste ergänzen. Standardfunktionen für Spam- und Virenschutz reichen für vertrauliche Geschäftskommunikation häufig nicht aus. Verschlüsselung, digitale Signaturen und verbindliche Versandregeln müssen Teil der Sicherheitsarchitektur sein. Auch diese Maßnahmen lassen sich über ein zentrales Secure E-Mail Gateway in Cloud-Umgebungen umsetzen: Richtlinien werden einmal definiert und automatisch angewendet, ohne dass Anwender zusätzliche Schritte ausführen müssen.
Verantwortung lässt sich nicht auslagern
Cloud-Anbieter übernehmen wichtige Aufgaben. Sie betreiben die Infrastruktur, installieren Updates und sorgen für Verfügbarkeit. In der Cloud-Sicherheit ist dieses Prinzip als Shared-Responsibility-Modell bekannt: Der Anbieter sichert die Plattform, das Unternehmen sichert, wie es die Plattform nutzt. Wo genau diese Grenze verläuft, wird jedoch häufig unterschätzt – gerade bei E-Mail, wo Verschlüsselung, Signatur und Versandregeln fast immer in der Verantwortung des Kunden liegen, nicht des Anbieters.
Denn sichere Kommunikation verlangt mehr. Sie braucht kontrollierte Datenflüsse, belastbare Identitäten und klare Regeln für Verschlüsselung und Signatur. Die Cloud kann dabei ein wichtiger Bestandteil sein, jedoch nie die gesamte Sicherheitsstrategie.
Das in der Schweiz und Deutschland ansässige und international tätige Unternehmen SEPPmail ist Hersteller im Bereich „Secure Messaging“. Seine prämierte Technologie für den spontanen sicheren E-Mail-Verkehr verschlüsselt elektronische Nachrichten und versieht diese auf Wunsch mit einer digitalen Signatur. Die Secure E-Mail-Lösungen sind weltweit erhältlich und leisten einen nachhaltigen Beitrag zur sicheren Kommunikation mittels elektronischer Post. Dadurch maximiert SEPPmail die Kommunikationssicherheit von hunderttausenden von Benutzern. Das Unternehmen verfügt über eine mehr als zehnjährige Erfahrung im sicheren Austausch digitaler Nachrichten. Bei der Entwicklung seiner E-Mail-Security-Technologie achtet SEPPmail besonders auf die Benutzerfreundlichkeit und reduziert Komplexität auf ein absolutes Minimum. Kleine, mittlere und große Firmen können die Lösungen schnell, unkompliziert und ohne zusätzliche Schulungen anwenden. Weitere Informationen unter www.seppmail.de.
Firmenkontakt
SEPPmail Deutschland GmbH
Günter Esch
Ringstraße 1c
85649 Brunnthal b. München
+49 (0) 8104 8999 030
https://www.seppmail.de
Pressekontakt
Sprengel & Partner GmbH
Lisa Wolf
Nisterstraße 3
56472 Nisterau
02661-912600
Anzeige